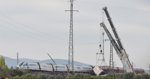
Agentes de los Servicios de Emergencias trabajan en el lugar de los hechos, a 28 de octubre de 2026, en Urda, Toledo, Castilla-La Mancha (España). Dos trenes han colisionado en la mañana de este miércoles, 28 de octubre, en la estación de la localidad tol - Alejandro Martínez Vélez - Europa Press
MADRID 29 Oct. (EUROPA PRESS) -
El Consejo General de Colegios Profesionales de Ingeniería en Informática (CCII) ha reclamado una regulación efectiva de la profesión que establezca requisitos de conocimiento y competencias acreditables para asumir responsabilidades en sistemas críticos, tras la catástrofe ferroviaria de Toledo, al tiempo que ha pedido respetar las investigaciones sobre las causas del accidente.
En un comunicado, la organización ha expresado su solidaridad con las víctimas y sus familias y ha trasladado su reconocimiento a los profesionales que trabajan en la atención a las personas afectadas. Asimismo, ha señalado que las investigaciones deben esclarecer lo ocurrido y determinar las responsabilidades que correspondan.
El Consejo ha subrayado el papel de la informática en la seguridad de las infraestructuras críticas y, en particular, en el ámbito ferroviario. En este sentido, ha citado los sistemas de supervisión de la velocidad de los trenes, como ERTMS/ETCS, los de gestión del suministro eléctrico y los enclavamientos, cuyo funcionamiento tiene consecuencias directas sobre la seguridad de las personas.
Según ha defendido, el diseño, la configuración y el mantenimiento de estos sistemas requieren conocimientos especializados y procedimientos rigurosos de verificación. También ha reclamado que los riesgos se evalúen desde el diseño y durante toda su vida útil, y que cada modificación que afecte a la seguridad se sustente en pruebas y decisiones documentadas.
Responsabilidades definidas y competencias acreditadas El CCII ha incidido en la necesidad de identificar quién diseña, quién verifica y quién autoriza las decisiones que afectan a estos sistemas. Esta responsabilidad, ha añadido, alcanza también a las empresas y administraciones que los contratan, implantan y operan, que deben aportar los recursos y las condiciones necesarios para garantizar su seguridad.
GARANTÍAS VERIFICABLES
Por ello, ha propuesto que la regulación establezca las competencias exigibles y las obligaciones asociadas al ejercicio profesional, así como mecanismos de supervisión y responsabilidad deontológica, especialmente para aquellas funciones en las que un fallo pueda causar daños graves. La formación universitaria, la especialización y la actualización permanente deben constituir, a su juicio, "garantías verificables para la ciudadanía".
La organización ha precisado que este marco debe ser proporcionado al riesgo de cada actividad y complementar las normas técnicas, la evaluación independiente y las obligaciones de seguridad existentes en cada sector. Además, ha defendido que reconozca el carácter multidisciplinar de estos proyectos y que cada profesional asuma funciones para las que cuente con la preparación necesaria.
Finalmente, el Consejo ha solicitado a los poderes públicos que avancen en este marco en colaboración con las universidades, las organizaciones profesionales y los sectores implicados, con el objetivo de reforzar las garantías de seguridad y respaldar la responsabilidad sobre los sistemas informáticos críticos con conocimientos y competencias acreditados.