Presentación de predicciones de ciberseguridad para 2027 de Check Point Software.- EUROPA PRESS
MADRID, 17 Nov. (Portaltic/EP) -
La inteligencia artificial (IA) está transformando el panorama de la ciberseguridad, pasando de ser una herramienta de asistencia a convertirse en "un operador autónomo de ataques a gran escala", lo que engloba desafíos de ingeniería social, fuga de datos corporativos y vulnerabilidades críticas descubiertas a "velocidad de máquina", todo ello ligado a tendencias como que los agentes serán los nuevos "'insiders' privilegiados" de las compañías, exigiendo más control de los mismos.
Así lo ha compartido el director técnico de Check Point Software, Eusebio Nieva, en el marco de un encuentro celebrado con la prensa este martes, donde la compañía de ciberseguridad ha aprovechado para realizar un repaso sobre el estado del sector durante este año 2026 y compartir sus predicciones en materia de ciberseguridad de cara a 2027.
Según los datos recabados por la compañía hasta octubre de 2026, se puede observar que la IA ya "ha cruzado hacia la cadena de ataque en vivo", actuando como un operador autónomo para ejecutar ciberataques.
Como resultado, durante los primeros diez meses de este año las empresas españolas han sufrido una media de 2.057 ciberataques semanales, lo que supone un crecimiento del 5 por ciento interanual y sitúa a esta región por encima de la media europea también un cinco por ciento (1.953 ataques semanales de media).
Concretamente, desde Check Point han identificado que el punto más crítico del año en cuanto a ciberataques en España se registró en septiembre, con un pico de 2.507 ataques semanales de media, siendo la primera semana de dicho mes la peor registrada, con 2.720 ataques.
En cuanto a los sectores más afectados, la Administración Pública ha sido la principal víctima, con un volumen de incidentes en España entre enero y octubre que suma 3.547 ataques semanales por organización. Esto es, un 40 por ciento más que la media europea.
Siguiendo esta línea, el sector de Bienes y Servicios de Consumo también ha sido de los más afectados registrando 2.958 ataques semanales, lo que equivale a un 56 por ciento más de ataques frente a la media europea. Pero el sector que más ha destacado ha sido el financiero, que ha experimentado un repunte interanual del 35 por ciento, ascendiendo un aumento del 89 por ciento solo durante el mes de octubre.
CÓMO AFECTA LA ADOPCIÓN DE LA IA EN LAS EMPRESAS A LA CIBERSEGURIDAD
Desde Check Point Software también han recogido cómo cada vez se está adoptando de forma más masiva la IA en las empresas, lo que tiene implicaciones directas en la ciberseguridad.
Según ha apuntado la compañía, entre octubre de 2025 y mayo de 2026 se ha detectado un auge de la exposición interna de las empresas derivada del uso de la IA. Tanto es así, que cada empresa utilizó una media de 10 aplicaciones de IA al mes, y entre el 87 y el 93 por ciento registró al menos una "interacción de alto riesgo" mensual.
Como resultado, aproximadamente una de cada cinco organizaciones ha reconocido haber sufrido una fuga de datos mediante el uso de cuentas personales de IA no autorizadas, lo que se conoce como 'Shadow AI'.
PREDICCIONES DE CIBERSEGURIDAD PARA 2027
En base a toda la información recabada durante este año, Check Point Software ha compartido nueve predicciones de ciberseguridad para el próximo año 2027, que se pueden resumir en tres grandes ejes de riesgo: la velocidad de los ataques, el rol de los agentes y la confianza en los datos.
Una de las predicciones que se mantendrá para el próximo año y que ya está ocurriendo actualmente, es que la IA actúa como un operador, es decir, ha pasado a ser quien realmente realiza el ataque o, al menos gran parte del mismo, de manera "completamente autónoma y automatizada", con la implementación de los agentes.
"Ha sido un cambio de forma de trabajar y va a seguir así durante muchísimos años", ha matizado Nieva al respecto, quien se ha referido a empresas como Anthropic, que detectó un ataque completamente automatizado donde el 80 o 90 por ciento del trabajo táctico de reconocimiento lo hicieron sus modelos de IA.
De la misma forma, se ha referido a otros incidentes como VoidLink, que a principios de año marcó otra tendencia: la IA haciendo toda la programación y construyendo todo el ecosistema de ataque en una semana.
Otra tendencia relacionada es cómo los agentes se consolidarán como "la plantilla más poderosa y menos gobernada de las organizaciones", ya que disponen de acceso legítimo al correo electrónico, aplicaciones SaaS, código, datos de clientes y sistemas financieros de las organizaciones.
Según Check Point Software, un agente autenticado que actúe de forma imprevista "puede causar daños graves" y, por tanto, las empresas deberán controlar los agentes "con el mismo rigor que a las personas" y protecciones especialmente dedicadas.
Otra predicción es la reducción del margen para parchear. La IA acelera tanto el descubrimiento de fallos como su explotación, lo que reduce el tiempo de reacción de las empresas de semanas a apenas horas, incluso, con ventanas negativas.
De hecho, Nieva ha destacado cómo la IA ha descubierto durante el último año el 24,7 por ciento de todos los CVE publicados desde el año 1999. "Antes de que los desarrolladores encuentren las vulnerabilidades ya hay alguien explotándolas", por tanto, las empresas deberán apostar por "el parcheo virtual y la remediación automática", según los expertos.
La ingeniería social contra las propias máquinas es otra tendencia a tener en cuenta. Se trata de un movimiento por el que los ciberdelincuentes ocultan instrucciones maliciosas en correos electrónicos o documentos diseñados para ser leídos e interpretados directamente por los agentes de IA, lo que les confunde para que realicen acciones para las que no están autorizados o sin consentimiento.
Entre otras predicciones, los expertos también han citado el 'ransomware' que corrompe datos, exigiendo un rescate a cambio de revelar qué información ha sido modificada, o los 'deepfakes' de uso rutinario, que se basan en voces y caras clonadas para engañar a servicios de soporte, autorizaciones de pago o entrevistas.
Finalmente, también se ha apuntado a la reducción de validez de los certificados TLS a 100 días a partir del 15 de marzo de 2027, que incrementará el riesgo de interrupciones operativas "si no se automatiza su gestión".
RECOMENDACIONES PARA IMPULSAR LA CIBERSEGURIDAD
Para evitar este tipo de incidentes, los expertos han recomendado a los responsables de seguridad de las empresas (CISOs) "revalidar sus controles frente a ataques impulsados por IA". Esto incluye desde inventariar todo el ecosistema de agentes utilizado, a verificar las identidades por canales separados y monitorizar la exposición de datos en tiempo real.
Asimismo, también han puesto sobre la mesa la necesidad de contar con distintas soluciones de ciberseguridad que ayuden a prevenir los ataques y decidir cómo proceder en cada caso. Así, como modelo de seguridad unificado, la compañía ha mencionado su AI Defense Plane, que se ofrece como un modelo de seguridad unificado que ofrece visibilidad, gobernanza y protección en tiempo real, englobando desde a los empleados, hasta las aplicaciones y agentes de IA a través de toda la arquitectura corporativa.
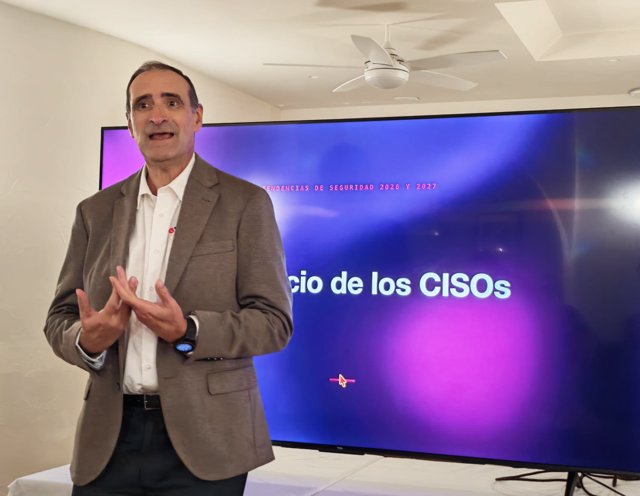
Con todo ello, el director general para España y Portugal de Check Point Software, Mario García, ha puesto el foco en cómo los atacantes "ya están utilizando la IA de forma activa", mientras que "muchos defensores aún no han tomado conciencia de la magnitud del riesgo".
"Los empleados ya están usando estas herramientas porque les aportan valor y eficiencia", ha sentenciado García al respecto, por tanto, ha alegado que es "fundamental mantener la supervisión humana en la toma de decisiones críticas" y proporcionar a los empleados "las herramientas de seguridad adecuadas", en lugar de trasladarles toda la responsabilidad.
Últimas noticias sobre estos temas
Contenido patrocinado

 Andalucía
 Aragón
 Cantabria
 Castilla-La Mancha
 Castilla y León
 Catalunya
 Extremadura
 Galicia
 Islas Canarias
 Islas Baleares
 Madrid
 País Vasco
 La Rioja
 C. Valenciana
 Navarra
 Asturias
 Murcia
 Ceuta y Melilla


